La recuperación de cuentas de Microsoft es teatro de seguridad
· Matt Senter
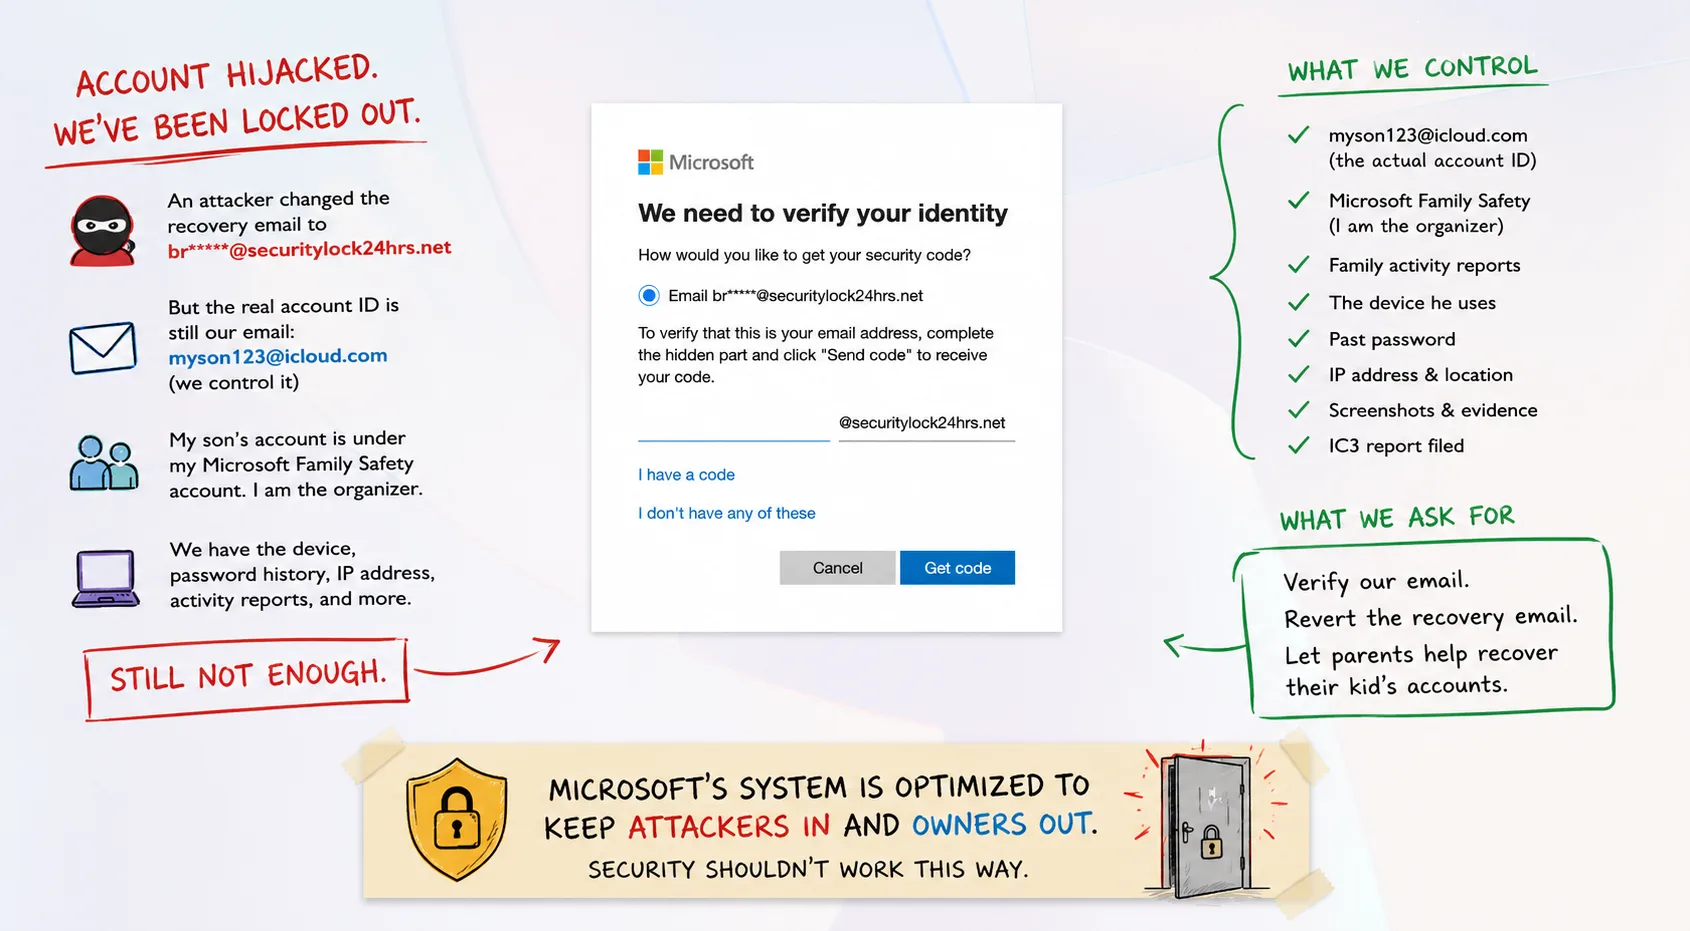
Hace un par de semanas secuestraron la cuenta de Microsoft de mi hijo, y desde entonces he dedicado una cantidad irracional de tiempo a intentar convencer a Microsoft de que nos la devuelva.
Conozco el identificador de la cuenta de Microsoft. Controlo la dirección de correo que se usa como ese identificador. Mi hijo es un menor dentro de mi cuenta de Microsoft Family Safety, donde yo soy el organizador. Tengo el ordenador que usaba, su contraseña anterior, los identificadores de sus dispositivos, sus informes históricos de Family Safety, capturas de pantalla que muestran la cuenta antes y después de ser comprometida, y la dirección IP desde la que la usaba normalmente.
Microsoft sigue sin recuperar la cuenta.
El problema no es que a Microsoft le falten pruebas. El problema es que su sistema de recuperación no parece capaz de razonar sobre pruebas que se salen de su guion. Ahí es donde la seguridad deja de ser seguridad y se convierte en teatro.
Cómo secuestraron la cuenta
Por privacidad, digamos que la cuenta de Microsoft de mi hijo es myson123@icloud.com.
No sabemos con certeza cómo se produjo exactamente el compromiso, pero creemos que pudo originarse en una estafa en Discord, donde mi hijo preadolescente habla con sus amigos sobre Minecraft y otros juegos.
En algún momento, un atacante obtuvo acceso a su cuenta de Microsoft y reemplazó la información de recuperación. Ahora, cuando intentamos recuperar la cuenta, Microsoft quiere enviar el código de verificación a br***@securitylock24hrs.net.
Esa no es nuestra dirección de correo. Es la del atacante. Lo especialmente extraño es que myson123@icloud.com sigue siendo la identidad de inicio de sesión de la cuenta de Microsoft. Nosotros controlamos esa cuenta de iCloud. El atacante no. Y aun así Microsoft no envía sin más un mensaje de verificación allí.
En su lugar, el sistema de recuperación de Microsoft insiste en comunicarse a través de la información de seguridad que el atacante cambió. El atacante compromete la cuenta, cambia la dirección de recuperación, y entonces Microsoft trata la dirección del atacante como más autorizada que la dirección de correo original que sigue asociada a la cuenta.
Es un arreglo bastante bueno para el atacante.
Esto parece un patrón de ataque conocido
Después de ver securitylock24hrs.net, busqué el dominio y encontré de inmediato a otras personas denunciando cuentas de Microsoft comprometidas con direcciones de recuperación en ese mismo dominio. Varios hilos de Microsoft Q&A de 2026 describen a usuarios que de pronto ven direcciones desconocidas en @securitylock24hrs.net tras un compromiso de cuenta. Una víctima describió concretamente que el compromiso ocurrió tras un proceso de verificación asociado a un servidor de Discord de Minecraft.
Véase: Microsoft Q&A: securitylock24hrs.net
Hay un patrón reconocible:
- El propietario original de la cuenta pierde el acceso.
- La información de seguridad se cambia.
- Aparece una dirección de recuperación en
securitylock24hrs.net. - El propietario legítimo no puede usar los métodos normales de recuperación.
Eso debería ser una señal. En cambio, el sistema de recuperación de Microsoft trata la dirección recién añadida por el atacante como autorizada.
Bienvenidos al laberinto de la recuperación
Microsoft sí tiene un proceso de recuperación de cuentas. De hecho tiene varios, lo que forma parte del problema. El formulario normal te pide demostrar la propiedad aportando información sobre la cuenta. Microsoft dice que el formulario hace a propósito preguntas que solo el propietario debería saber, y recomienda enviarlo desde un dispositivo y una ubicación usados previamente.
Véase: Soporte de Microsoft: ayuda con el formulario de recuperación de cuenta
Suena razonable hasta que consideras que se trata de la cuenta de un niño. Mi hijo nunca ha comprado nada con esta cuenta de Microsoft, así que no hay un historial útil de tarjetas de crédito. No usa Outlook para el correo, así que no hay asuntos de mensajes ni contactos que identificar. No usa Xbox. Es un crío que tiene una cuenta de Microsoft principalmente porque Windows y Minecraft quieren que la tenga.
Aun así, durante el proceso de recuperación me han pedido todo lo siguiente:
- Número ACSR: he enviado el formulario de recuperación cuatro veces y nunca he recibido ninguno. El proceso pide un identificador que su propio proceso de recuperación no ha llegado a facilitar.
- Correo de contacto, teléfono, dirección IP, país, provincia y código postal: aportados. Al parecer no bastan.
- Información de pago y comprobante de compra: no hay. Es un niño y nunca ha comprado nada con esta cuenta.
- Nombre y fecha de nacimiento del menor: aporté su nombre real, su apodo y su nick en línea. No sé qué fecha se introdujo hace años, y no puedo consultarla ni verificarla desde Family Safety.
- Información de Xbox: ninguna. No tiene una Xbox asociada a la cuenta.
- Fecha de creación de la cuenta, último inicio de sesión y último cambio de contraseña: estimados, porque Microsoft conoce ese historial y yo no lo encuentro en Family Safety.
- ID de dispositivo de Windows: encontré el identificador al que Microsoft me remitió dentro de un archivo JSON y lo aporté. También aporté el ID de dispositivo más visible en la configuración de Windows. Sigue sin ser suficiente.
En algún momento hay que preguntarse para qué sirve recopilar toda esta información si nada de ello permite avanzar en el proceso.
Microsoft ya sabe que soy su padre
La cuenta de mi hijo es una cuenta infantil dentro de mi familia de Microsoft Family Safety, y yo soy el organizador. Microsoft describe a los organizadores como los administradores de los grupos familiares. Los organizadores pueden gestionar permisos, tiempo de pantalla, filtros de contenido, gastos, consentimientos e informes de actividad.
Véase: Soporte de Microsoft: configurar Microsoft Family Safety
Sigo recibiendo cada semana correos de Microsoft Family Safety sobre la cuenta de mi hijo. Le envié a Microsoft esos informes, incluidos los anteriores y posteriores al compromiso. Les mostré mi propia cuenta de Microsoft y su relación con la suya. Les mostré el ordenador con Windows vinculado a la cuenta. Ese ordenador ahora le pide repetidamente a mi hijo que vuelva a iniciar sesión en Microsoft Family Safety, pero no puede porque le secuestraron la cuenta.
Microsoft confía en mí lo suficiente para supervisar al menor, aprobar compras, restringir aplicaciones, vigilar su actividad y gestionar su vida digital, pero no lo suficiente para ayudarme a recuperar su cuenta. Family Safety no me ofrece ninguna forma de restablecer la cuenta de Microsoft del menor. Si Microsoft va a mantener una relación verificada entre padre e hijo, la recuperación de cuentas es una de las situaciones más importantes en las que esa relación debería contar.
¿Por qué Microsoft no envía simplemente un correo a la dirección de iCloud?
Aquí hay un argumento de seguridad legítimo. Microsoft distingue entre la identidad de inicio de sesión de una cuenta y su información de seguridad designada. Que una dirección de correo se use para iniciar sesión en una cuenta de Microsoft no implica automáticamente que quien controla ese buzón sea el dueño de la cuenta.
A primera vista parece razonable. No quieres que alguien tome el control de un buzón externo y con ello se apodere también de una cuenta de Microsoft. Pero Microsoft ya está confiando en un buzón externo como parte del proceso de recuperación. Cuando envía un código a una dirección de recuperación designada, está confiando en que otro proveedor de correo autentique a quien recibe ese mensaje.
No sostengo que controlar myson123@icloud.com deba autorizar automáticamente un restablecimiento de contraseña en todos los casos. Sostengo que es una prueba potente, sobre todo combinada con todo lo demás que Microsoft ya sabe. En nuestro caso, Microsoft dispone de todas estas señales:
- La dirección original de iCloud asociada a la cuenta de Microsoft y nuestro control continuado sobre ella.
- Una contraseña anterior de Microsoft, un dispositivo Windows conocido y varios identificadores de dispositivo.
- La cuenta del padre vinculada mediante Microsoft Family Safety y años de informes de actividad.
- La dirección IP habitual del hogar, información geográfica y capturas de pantalla anteriores y posteriores al compromiso.
- Una dirección de recuperación en un dominio públicamente asociado a otros compromisos de cuentas de Microsoft.
La respuesta sensata en materia de seguridad no es que la cuenta de iCloud lo demuestre todo. Es que la cuenta de iCloud es una señal fuerte entre muchas, y que la dirección de recuperación recién cambiada ya no debería tratarse como verdad incuestionable.
Los sistemas de seguridad necesitan una salida de emergencia hacia la realidad
El equipo de soporte de Microsoft parece seguir un guion. No culpo a la persona de soporte por hacerlo; probablemente no se le permite desviarse. El problema es el guion.
Microsoft parece haber diseñado la recuperación de cuentas sobre todo para impedir ataques de ingeniería social contra Microsoft. Es comprensible. Si los agentes pudieran restablecer cuentas libremente, los atacantes los bombardearían con solicitudes falsas. Así que Microsoft blindó el proceso, retiró el criterio propio a los representantes y automatizó buena parte de la verificación.
Eso hace que el proceso sea difícil de explotar a través de atención al cliente. Pero Microsoft tiene otro modelo de amenaza que considerar: qué ocurre cuando el atacante ya está dentro. El atacante entra una vez y cambia la información de seguridad. A partir de ese momento, la arquitectura de Microsoft empieza a tratar los datos aportados por el atacante como parte del estado de confianza de la cuenta. Mientras tanto, el propietario legítimo tiene que reconstruir años de metadatos oscuros para satisfacer a un sistema automático.
En la cuenta poco usada de un niño, buena parte de esos metadatos ni siquiera existe. El atacante tiene que engañar al sistema una vez. La víctima tiene que demostrar la propiedad una y otra vez.
Hay maneras evidentes de que Microsoft mejore esto
- Hacer que Family Safety sirva para la recuperación. Una relación verificada entre padre e hijo debería ser una señal importante, con un flujo autenticado por el organizador.
- Conservar y usar la información de seguridad histórica. Si un correo externo de años desaparece justo antes de un secuestro de cuenta, un investigador de fraude debería poder ver ese historial.
- Detectar dominios de recuperación maliciosos conocidos. Un dominio asociado repetidamente a secuestros debería activar un escrutinio adicional, no parecer una actualización rutinaria.
- Crear una vía de escalado real. No otro formulario, ni un chatbot, ni un representante que no puede actuar. Alguien debería poder revisar el historial completo de la cuenta y juzgar según el conjunto de las pruebas.
Por qué denuncié el dominio a Cloudflare
También denuncié securitylock24hrs.net a Cloudflare. No le pedía a Cloudflare que recuperase la cuenta de Microsoft. Denunciaba una infraestructura utilizada por el atacante. Si un dominio forma parte de una operación de secuestro de cuentas, denunciarlo a las empresas que le prestan servicios de red puede ayudar a que el abuso se investigue, se interrumpa o se traslade al proveedor adecuado.
El sistema de denuncias de abuso de Cloudflare rechazó automáticamente mi envío, al parecer porque estaba saturado. También presenté una denuncia ante el Internet Crime Complaint Center del FBI, el IC3, y le di ese informe a Microsoft como documentación adicional de que estaba afirmando formalmente que habían robado la cuenta. Sigo sin recuperar la cuenta de mi hijo.
Lo frustrante es que esto debería tener solución
No le pido a Microsoft que me crea sin más. Que compruebe la cuenta de iCloud. Que compruebe mi cuenta de Microsoft. Que compruebe el dispositivo Windows. Que compare el historial de IP. Que mire el historial de Family Safety, el momento del cambio de la información de seguridad, el dominio de recuperación del atacante y la contraseña anterior. Que lo mire todo junto.
Eso es lo que se supone que hace una investigación de seguridad. En cambio, el proceso de Microsoft parece preguntar si soy capaz de rellenar suficientes casillas predeterminadas con exactamente la información que su sistema automático espera. No son la misma cosa.
La seguridad real consiste en evaluar riesgos y pruebas. La seguridad performativa consiste en seguir el procedimiento. Ahora mismo, el proceso de recuperación de cuentas de Microsoft se parece mucho más a lo segundo. Para la cuenta de este niño, parece haber sido más fácil que alguien de Discord se la robara que lograr que su padre la recupere. Ese no es un modelo de seguridad exitoso. Es un modelo de seguridad que, una vez comprometido, protege al atacante.