Microsoft 的账户恢复只是安全表演
· Matt Senter
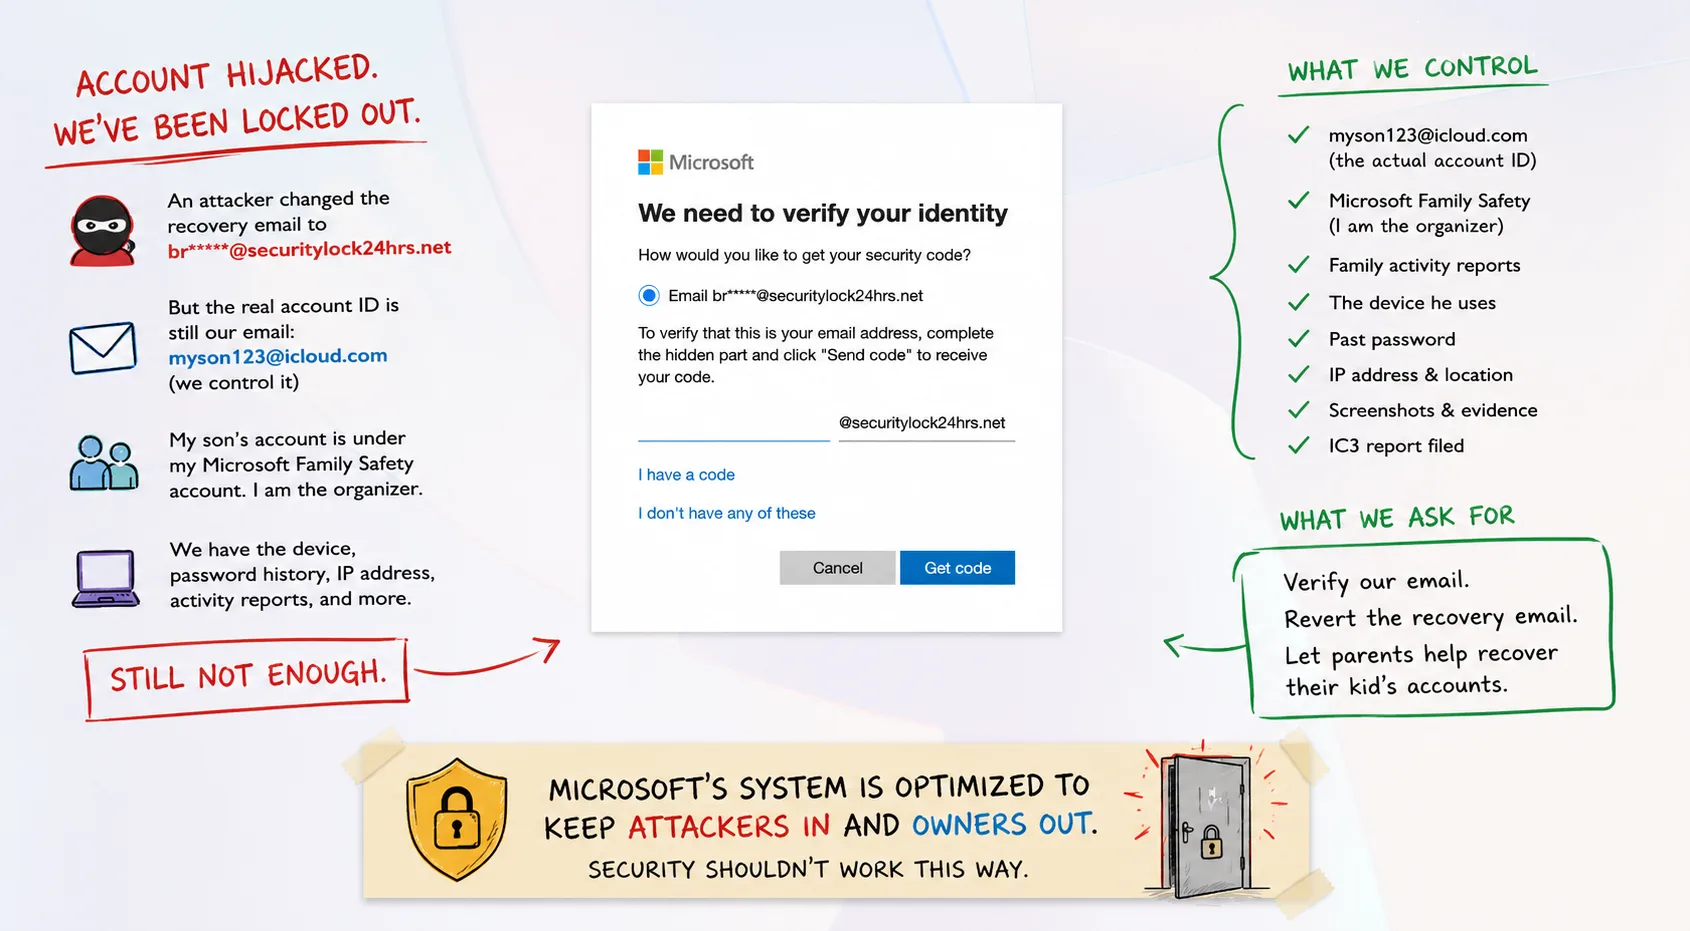
几周前,我儿子的微软账号被劫持了。从那以后,我花了多得不合理的时间,试图说服微软把账号还给我们。
我知道那个微软账号 ID。作为该 ID 的邮箱地址在我手里。我儿子是我微软 Family Safety 账户中的未成年成员,而我是组织者。我有他用过的那台电脑、他此前的密码、他的设备 ID、历年的 Family Safety 报告、账号被入侵前后的截图,以及他平时登录所用的 IP 地址。
微软依然不肯恢复这个账号。
问题不在于微软缺少证据,而在于微软的恢复系统似乎没有能力对脚本之外的证据进行推理。安全就是在这个地方不再是安全,而变成了表演。
账号是怎么被劫持的
出于隐私考虑,就假设我儿子的微软账号是 myson123@icloud.com。
我们并不确切知道入侵是怎么发生的,但我们认为源头可能是 Discord 上的一场诈骗——我那读中学的儿子会在那里和朋友聊《我的世界》和别的游戏。
在某个时间点,攻击者拿到了他微软账号的访问权,并替换了账号的恢复信息。现在,当我们尝试找回账号时,微软要把验证码发送到 br***@securitylock24hrs.net。
那不是我们的邮箱,是攻击者的。特别离谱的是,myson123@icloud.com 至今仍是这个微软账号的登录身份。那个 iCloud 账号在我们手里,不在攻击者手里。可微软就是不肯直接往那儿发一条验证消息。
相反,微软的账号恢复系统坚持要通过攻击者改过的那套安全信息来联系。攻击者入侵账号、改掉恢复地址,然后微软就把攻击者的恢复地址,看得比仍然绑定在这个账号上的原始邮箱地址更权威。
对攻击者来说,这安排相当不错。
这看起来是一种已知的攻击套路
看到 securitylock24hrs.net 之后,我搜索了这个域名,立刻就找到其他人报告说自己的微软账号被入侵,恢复地址正好落在同一个域名下。2026 年的好几个 Microsoft Q&A 帖子都描述了用户在账号被入侵后,突然看到陌生的 @securitylock24hrs.net 地址。其中一位受害者明确提到,入侵发生在一次与某个《我的世界》Discord 服务器相关的「验证」流程之后。
参见:Microsoft Q&A:securitylock24hrs.net
这里有一个可辨识的模式:
- 账号的原主人失去访问权。
- 安全信息被更改。
- 出现一个位于
securitylock24hrs.net的恢复地址。 - 合法主人无法使用常规的找回方式。
这本该是一个警报信号。可微软的恢复系统偏偏把攻击者新加的地址当成权威。
欢迎来到找回账号的迷宫
微软确实有账号找回流程。事实上有好几套,这本身就是问题的一部分。常规的找回表单要求你提供账号相关信息来证明所有权。微软说这个表单是刻意设计的,问的都是只有账号主人才该知道的问题,并建议你从以前用过的设备和地点提交。
这听起来挺合理,直到你意识到这是一个孩子的账号。我儿子从没用这个微软账号买过任何东西,所以没有可用的信用卡记录。他不用 Outlook 收发邮件,所以没有邮件主题或联系人可供辨认。他没有 Xbox。他就是个孩子,之所以有微软账号,主要是因为 Windows 和《我的世界》要他有一个。
尽管如此,在找回过程中,我还是被要求提供了以下全部信息:
- ACSR 编号:我提交过四次找回表单,一次都没收到过。这个流程索要的编号,正是它自己的流程从未发放给我的。
- 联系邮箱、电话、IP 地址、国家、州和邮编:都提供了。显然还不够。
- 支付信息和购买凭证:没有。他是个孩子,从没用这个账号买过东西。
- 孩子的姓名和出生日期:我提供了他的真名、小名和网名。我不知道多年前填的是哪个日期,而且我无法通过 Family Safety 直接查看或核对。
- Xbox 信息:没有。这个账号没有关联任何 Xbox。
- 账号创建日期、上次登录和上次改密时间:只能估算,因为这些记录微软有,而我在 Family Safety 里找不到。
- Windows 设备 ID:我按微软的指引在一个 JSON 文件里找到了那个标识符并提交了。我还提交了 Windows 设置里更显眼的那个设备 ID。依然不够。
到了某个地步,你不得不问:如果收集来的这些信息一样都推不动流程,那收集它们究竟是为了什么。
微软早就知道我是他的家长
我儿子的账号是我微软 Family Safety 家庭组里的儿童账号,而我是组织者。微软自己把家庭组织者描述为家庭群组的管理员。组织者可以管理权限、屏幕时间、内容过滤、消费、授权同意和活动报告。
参见:微软支持:设置 Microsoft Family Safety
我至今每周仍会收到关于我儿子账号的 Microsoft Family Safety 邮件。我把这些报告发给了微软,包括入侵前和入侵后的报告。我给他们看了我自己的微软账号,以及它与我儿子账号的关系。我给他们看了绑定该账号的那台 Windows 电脑。那台电脑现在反复要求我儿子重新登录 Microsoft Family Safety,可他登不了,因为他的微软账号被劫持了。
微软足够信任我,让我监护孩子、批准消费、限制应用、监控活动、打理他的数字生活;却又不够信任我,不肯帮我把他的账号找回来。Family Safety 根本没给我任何重置儿童微软账号的途径。既然微软要维护一层经过验证的亲子关系,那么账号找回,正是这层关系最该起作用的场景之一。
微软为什么不干脆给那个 iCloud 邮箱发封邮件?
这里确实有一个正当的安全理由。微软把账号的登录身份和它指定的安全信息区分开来。用来登录微软账号的某个邮箱地址,并不会被自动视为「控制该邮箱的人就是这个微软账号的主人」的充分证明。
乍看之下这挺合理。你不希望有人夺取了一个外部邮箱,就顺势把微软账号也一并夺走。可微软在找回流程里,本来就已经在信任一个外部邮箱了。当微软把找回验证码发到指定的恢复邮箱时,它依赖的正是另一家邮件服务商去验证收信的人是谁。
我并不是主张,控制 myson123@icloud.com 在任何情况下都应当自动授权重置密码。我主张的是:这是一条很有力的证据,尤其是当它与微软已经掌握的其他一切结合起来看的时候。在我们这个案例里,微软手上有以下全部信号:
- 与该微软账号绑定的原始 iCloud 地址,以及我们对它持续的控制权。
- 一个此前的微软密码、一台已知的 Windows 设备,以及多个设备标识符。
- 通过 Microsoft Family Safety 关联的家长账号,以及多年的活动报告。
- 家庭日常使用的 IP 地址、地理信息,以及入侵前后的截图。
- 一个使用了公开关联到其他微软账号入侵事件之域名的恢复地址。
合理的安全应对,并不是说那个 iCloud 账号能证明一切。而是说,iCloud 账号是众多强信号中的一个,而那个刚被改掉的恢复地址,不该再被当作不容置疑的事实基准。
安全系统需要一个通往现实的应急出口
微软的客服团队似乎在照着脚本走。我不怪某个具体的客服人员这么做,他们大概根本没有偏离脚本的权限。问题出在脚本本身。
微软设计账号找回流程时,似乎主要是为了防止针对微软自身的社会工程攻击。这可以理解。如果客服能随意重置账号,攻击者就会用海量伪造的找回请求把他们淹没。于是微软把流程锁死,收走了客服的自由裁量权,并把大量验证工作自动化。
这确实让这套流程很难通过客服渠道被攻破。但微软还有另一个威胁模型需要考虑:当攻击者已经在里面了,会发生什么?攻击者只要成功进入一次,改掉安全信息。从那一刻起,微软的架构就开始把攻击者提供的信息,当作这个账号可信状态的一部分。与此同时,合法主人却要把多年前的晦涩元数据一点点重建出来,去满足一套自动化的找回系统。
而对一个使用频率很低的儿童账号来说,这些元数据里有很大一部分压根就不存在。攻击者只需骗过系统一次,受害者却要一遍又一遍地证明所有权。
微软有一些显而易见的改进办法
- 让 Family Safety 在找回中真正有用。一层经过验证的亲子关系,本该是重要的找回信号,并配上由组织者完成身份验证的流程。
- 保留并使用历史安全信息。如果一个用了很多年的外部邮箱在账号被夺走前夕突然消失,欺诈调查人员应当能看到这段历史。
- 识别已知的恶意恢复域名。一个反复与账号劫持相关联的域名,应当触发额外审查,而不是看起来像一次普通的账号更新。
- 建立一条真正的升级通道。不是又一张表单、又一个聊天机器人,或者又一个无权处理的客服。应当有人能够审阅完整的账号历史,并基于全部证据作出判断。
我为什么把这个域名报告给了 Cloudflare
我还把 securitylock24hrs.net 报告给了 Cloudflare。我并不是要 Cloudflare 帮我找回微软账号,我报告的是攻击者所使用的基础设施。如果某个域名被用于账号劫持行动,把它报告给为该域名提供网络服务的公司,有助于让这类滥用被调查、被打断,或者被转交给合适的服务商。
Cloudflare 的滥用举报系统自动驳回了我的提交,看样子是因为系统过载。我也向 FBI 的互联网犯罪投诉中心(IC3)提交了报案,并把那份报案材料交给微软,作为我正式主张该账号被盗的补充证明。我儿子的账号至今没有拿回来。
最让人憋屈的是,这件事本该是能解决的
我并没有要求微软仅凭我一面之词就照办。去核验那个 iCloud 账号。去核验我的微软账号。去核验那台 Windows 设备。去比对 IP 历史。去看 Family Safety 的历史记录、安全信息被更改的时间点、攻击者的恢复域名,以及此前的密码。把这些放在一起看。
这才是一次安全调查该做的事。可微软的流程,似乎只在问我能不能用它那套自动系统所期待的、分毫不差的信息,填满足够多的既定方框。这两件事根本不是一回事。
真正的安全,是评估风险与证据;表演式的安全,是照着程序走。就目前而言,微软的账号找回流程,更像后者。对这个孩子的账号来说,Discord 上的某个人偷走它,似乎比他的家长把它要回来还要容易。这不是一个成功的安全模型。这是一个一旦被攻破,就转而保护攻击者的安全模型。