La récupération de compte Microsoft est du théâtre sécuritaire
· Matt Senter
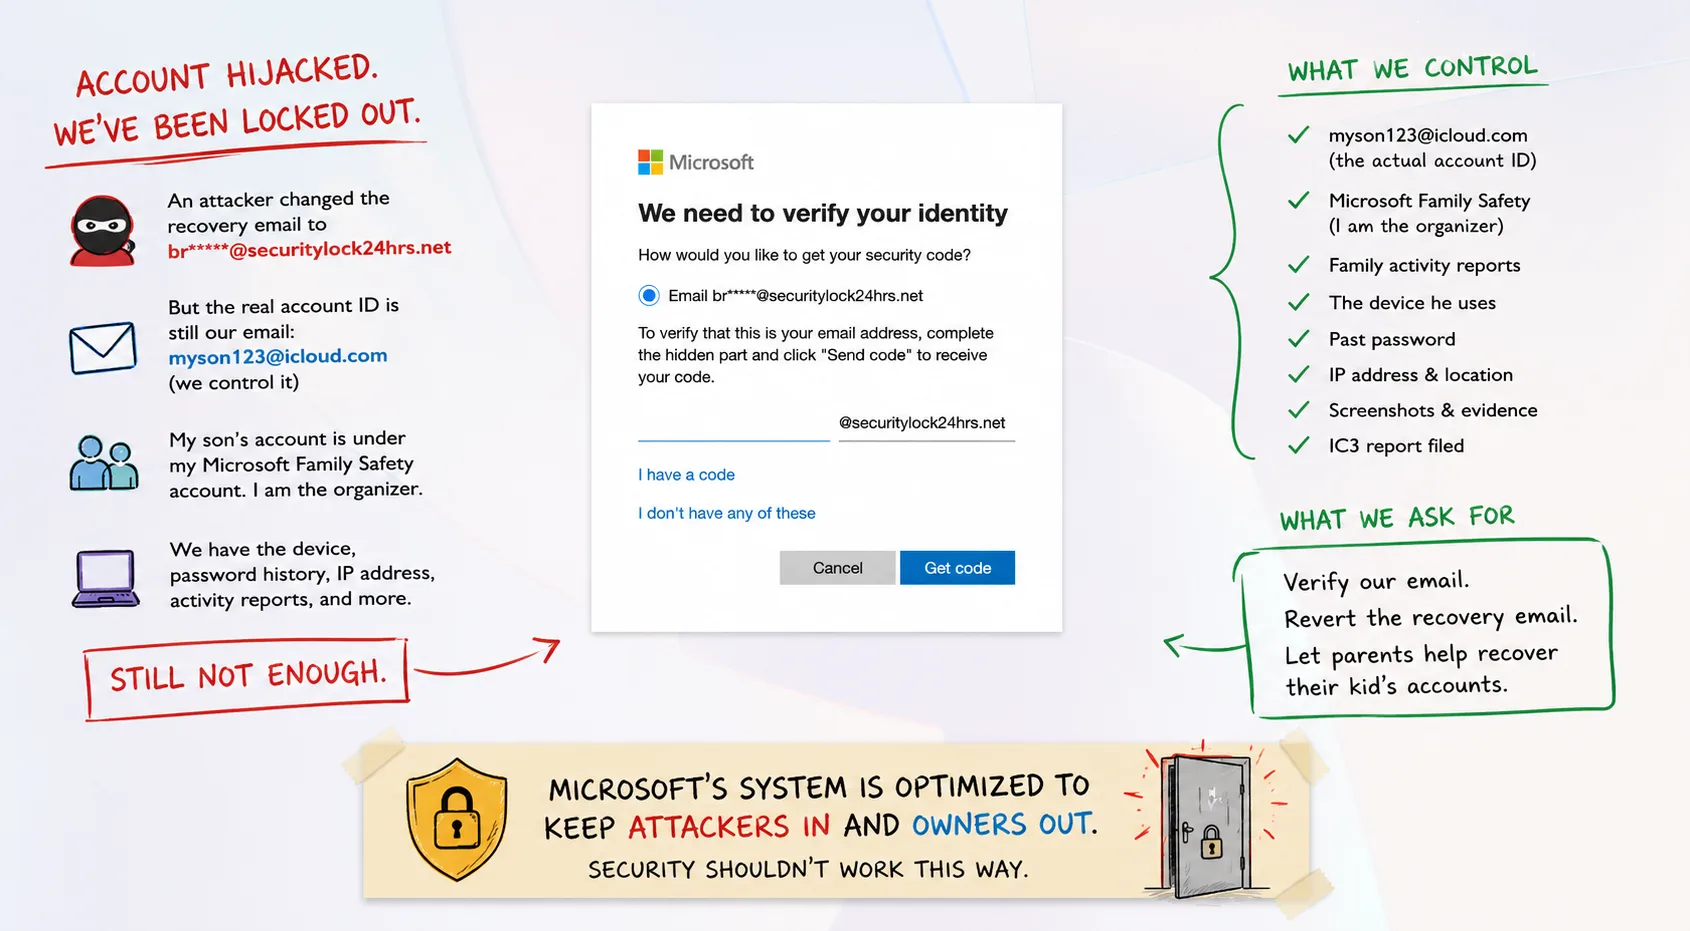
Le compte Microsoft de mon fils a été détourné il y a quinze jours, et depuis, j'ai passé un temps déraisonnable à tenter de convaincre Microsoft de nous le rendre.
Je connais l'identifiant du compte Microsoft. Je contrôle l'adresse e-mail qui sert d'identifiant. Mon fils est un enfant dans mon compte Microsoft Family Safety, dont je suis l'organisateur. J'ai l'ordinateur qu'il utilisait, son ancien mot de passe, ses identifiants d'appareils, ses anciens rapports Family Safety, des captures d'écran du compte avant et après la compromission, et l'adresse IP depuis laquelle il s'y connectait habituellement.
Microsoft refuse toujours de récupérer le compte.
Le problème n'est pas que Microsoft manque de preuves. Le problème est que son système de récupération ne semble pas capable de raisonner sur des preuves qui sortent de son script. C'est là que la sécurité cesse d'être de la sécurité pour devenir du théâtre.
Comment le compte a été détourné
Par souci de confidentialité, disons que le compte Microsoft de mon fils est myson123@icloud.com.
Nous ne savons pas exactement comment la compromission s'est produite, mais nous pensons qu'elle a pu partir d'une arnaque sur Discord, où mon préado discute avec ses amis de Minecraft et d'autres jeux.
À un moment donné, un attaquant a obtenu l'accès à son compte Microsoft et en a remplacé les informations de récupération. Désormais, quand nous tentons de récupérer le compte, Microsoft veut envoyer le code de vérification à br***@securitylock24hrs.net.
Ce n'est pas notre adresse. C'est celle de l'attaquant. Le plus étrange, c'est que myson123@icloud.com reste l'identité de connexion du compte Microsoft. Nous contrôlons ce compte iCloud. Pas l'attaquant. Et pourtant Microsoft refuse d'y envoyer simplement un message de vérification.
À la place, le système de récupération de Microsoft insiste pour passer par les informations de sécurité que l'attaquant a modifiées. L'attaquant compromet le compte, change l'adresse de récupération, et Microsoft traite alors l'adresse de l'attaquant comme faisant davantage autorité que l'adresse e-mail d'origine toujours associée au compte.
C'est un arrangement plutôt confortable pour l'attaquant.
Cela ressemble à un schéma d'attaque connu
Après avoir vu securitylock24hrs.net, j'ai cherché le domaine et j'ai immédiatement trouvé d'autres personnes signalant des comptes Microsoft compromis avec des adresses de récupération sur exactement le même domaine. Plusieurs fils Microsoft Q&A de 2026 décrivent des utilisateurs voyant soudain des adresses inconnues en @securitylock24hrs.net après une compromission. Une victime a précisément décrit une compromission survenue après un processus de vérification lié à un serveur Discord Minecraft.
Voir : Microsoft Q&A : securitylock24hrs.net
Il y a un schéma reconnaissable :
- Le propriétaire d'origine perd l'accès.
- Les informations de sécurité sont modifiées.
- Une adresse de récupération en
securitylock24hrs.netapparaît. - Le propriétaire légitime ne peut pas utiliser les méthodes normales de récupération.
Cela devrait être un signal. Au lieu de quoi, le système de récupération de Microsoft traite l'adresse fraîchement ajoutée par l'attaquant comme faisant autorité.
Bienvenue dans le labyrinthe de la récupération
Microsoft dispose bien d'une procédure de récupération de compte. Elle en a même plusieurs, ce qui fait partie du problème. Le formulaire habituel vous demande de prouver la propriété en fournissant des informations sur le compte. Microsoft indique que le formulaire pose délibérément des questions que seul le propriétaire devrait connaître et recommande de l'envoyer depuis un appareil et un lieu déjà utilisés.
Voir : Support Microsoft : aide sur le formulaire de récupération de compte
Cela semble raisonnable jusqu'à ce que l'on songe qu'il s'agit du compte d'un enfant. Mon fils n'a jamais rien acheté via ce compte Microsoft : aucun historique de carte bancaire exploitable. Il n'utilise pas Outlook : aucun objet de message ni contact à identifier. Il n'a pas de Xbox. C'est un gamin qui possède un compte Microsoft essentiellement parce que Windows et Minecraft veulent qu'il en ait un.
Malgré cela, au cours de la procédure, on m'a demandé tout ce qui suit :
- Numéro ACSR : j'ai soumis le formulaire quatre fois et n'en ai jamais reçu. La procédure réclame un identifiant que sa propre procédure n'a jamais fourni.
- E-mail de contact, téléphone, adresse IP, pays, région et code postal : fournis. Apparemment insuffisant.
- Informations de paiement et preuve d'achat : il n'y en a pas. C'est un enfant, il n'a jamais rien acheté via ce compte.
- Nom et date de naissance de l'enfant : j'ai donné son vrai nom, son surnom et son pseudo en ligne. J'ignore quelle date a été saisie il y a des années, et je ne peux ni la consulter ni la vérifier via Family Safety.
- Informations Xbox : aucune. Il n'a pas de Xbox associée au compte.
- Date de création du compte, dernière connexion et dernier changement de mot de passe : estimés, car Microsoft connaît cet historique et je ne le trouve pas dans Family Safety.
- ID d'appareil Windows : j'ai trouvé l'identifiant indiqué par Microsoft dans un fichier JSON et je l'ai fourni. J'ai aussi fourni l'ID d'appareil plus visible dans les réglages Windows. Toujours pas suffisant.
À un moment, il faut se demander à quoi sert de collecter toutes ces informations si aucune ne permet de faire avancer la procédure.
Microsoft sait déjà que je suis son parent
Le compte de mon fils est un compte enfant dans ma famille Microsoft Family Safety, et j'en suis l'organisateur. Microsoft décrit les organisateurs comme les administrateurs des groupes familiaux. Ils peuvent gérer les autorisations, le temps d'écran, les filtres de contenu, les dépenses, les consentements et les rapports d'activité.
Voir : Support Microsoft : configurer Microsoft Family Safety
Je continue de recevoir chaque semaine les e-mails Microsoft Family Safety concernant le compte de mon fils. J'ai transmis ces rapports à Microsoft, y compris ceux d'avant et d'après la compromission. Je leur ai montré mon propre compte Microsoft et sa relation avec le sien. Je leur ai montré l'ordinateur Windows rattaché au compte. Cet ordinateur demande maintenant sans cesse à mon fils de se reconnecter à Microsoft Family Safety, ce qu'il ne peut pas faire puisque son compte a été détourné.
Microsoft me fait assez confiance pour superviser l'enfant, approuver des achats, restreindre des applications, surveiller son activité et gérer sa vie numérique, mais pas assez pour m'aider à récupérer son compte. Family Safety ne me donne aucun moyen de réinitialiser le compte Microsoft de l'enfant. Si Microsoft entretient une relation parent-enfant vérifiée, la récupération de compte est l'une des situations les plus importantes où cette relation devrait compter.
Pourquoi Microsoft n'écrit-elle pas simplement à l'adresse iCloud ?
Il y a ici un argument de sécurité légitime. Microsoft distingue l'identité de connexion d'un compte de ses informations de sécurité désignées. Une adresse e-mail servant à se connecter à un compte Microsoft n'est pas automatiquement considérée comme une preuve suffisante que la personne contrôlant cette boîte possède le compte.
À première vue, cela paraît raisonnable. On ne veut pas que quelqu'un prenne le contrôle d'une boîte externe et s'empare du même coup d'un compte Microsoft. Mais Microsoft fait déjà confiance à une boîte externe dans le cadre de la récupération. Quand elle envoie un code à une adresse de récupération désignée, elle s'en remet à un autre fournisseur pour authentifier le destinataire.
Je ne prétends pas que contrôler myson123@icloud.com devrait autoriser automatiquement une réinitialisation dans tous les cas. Je dis que c'est une preuve solide, surtout combinée à tout ce que Microsoft sait déjà. Dans notre cas, Microsoft dispose de tous ces signaux :
- L'adresse iCloud d'origine associée au compte Microsoft et notre contrôle continu sur elle.
- Un ancien mot de passe Microsoft, un appareil Windows connu et plusieurs identifiants d'appareils.
- Le compte parent lié via Microsoft Family Safety et des années de rapports d’activité.
- L'adresse IP habituelle du foyer, des informations géographiques et des captures d'écran avant et après la compromission.
- Une adresse de récupération sur un domaine publiquement associé à d'autres compromissions de comptes Microsoft.
La réponse sensée en matière de sécurité n'est pas que le compte iCloud prouve tout. C'est que le compte iCloud est un signal fort parmi d'autres, et que l'adresse de récupération récemment modifiée ne devrait plus être traitée comme une vérité incontestable.
Les systèmes de sécurité ont besoin d’une issue de secours vers le réel
L'équipe d'assistance de Microsoft semble suivre un script. Je n'en veux pas à la personne au bout du fil : elle n'a probablement pas le droit de s'en écarter. Le problème, c'est le script.
Microsoft semble avoir conçu la récupération de compte avant tout pour empêcher l'ingénierie sociale contre Microsoft. C'est compréhensible. Si les agents pouvaient réinitialiser librement des comptes, les attaquants les inonderaient de fausses demandes. Microsoft a donc verrouillé la procédure, retiré tout pouvoir d'appréciation aux conseillers et automatisé une grande partie de la vérification.
Cela rend la procédure difficile à exploiter via le support. Mais Microsoft a un autre modèle de menace à considérer : que se passe-t-il quand l'attaquant est déjà à l'intérieur ? Il entre une fois et change les informations de sécurité. À partir de là, l'architecture de Microsoft commence à traiter les données fournies par l'attaquant comme faisant partie de l'état de confiance du compte. Pendant ce temps, le propriétaire légitime doit reconstituer des années de métadonnées obscures pour satisfaire un système automatisé.
Pour le compte peu utilisé d'un enfant, une grande partie de ces métadonnées n'existe même pas. L'attaquant doit tromper le système une fois. La victime doit prouver la propriété encore et encore.
Microsoft pourrait améliorer cela de façons évidentes
- Rendre Family Safety utile à la récupération. Une relation parent-enfant vérifiée devrait être un signal majeur, avec un parcours authentifié par l'organisateur.
- Conserver et exploiter l’historique des informations de sécurité. Si une adresse externe ancienne disparaît juste avant une prise de contrôle, un enquêteur fraude devrait pouvoir voir cet historique.
- Détecter les domaines de récupération malveillants connus. Un domaine associé à répétition à des prises de contrôle devrait déclencher un examen supplémentaire, pas passer pour une mise à jour ordinaire.
- Créer une véritable voie d'escalade. Pas un formulaire de plus, ni un chatbot, ni un conseiller sans pouvoir d'agir. Quelqu'un devrait pouvoir examiner l'historique complet et trancher au vu de l'ensemble des preuves.
Pourquoi j'ai signalé le domaine à Cloudflare
J'ai aussi signalé securitylock24hrs.net à Cloudflare. Je ne demandais pas à Cloudflare de récupérer le compte Microsoft. Je signalais une infrastructure utilisée par l'attaquant. Si un domaine sert à une opération de prise de contrôle de comptes, le signaler aux entreprises qui lui fournissent des services réseau peut aider à faire enquêter sur l'abus, à le perturber ou à le transmettre au bon fournisseur.
Le système de signalement d'abus de Cloudflare a rejeté automatiquement ma soumission, apparemment parce qu'il était saturé. J'ai également déposé un signalement auprès de l'Internet Crime Complaint Center du FBI, l'IC3, et j'ai transmis ce rapport à Microsoft comme preuve supplémentaire que j'affirmais formellement le vol du compte. Je n'ai toujours pas récupéré le compte de mon fils.
Le plus frustrant, c'est que ce devrait être soluble
Je ne demande pas à Microsoft de me croire sur parole. Qu'ils testent le compte iCloud. Qu'ils testent mon compte Microsoft. Qu'ils testent l'appareil Windows. Qu'ils comparent l'historique IP. Qu'ils regardent l'historique Family Safety, le moment du changement d'informations de sécurité, le domaine de récupération de l'attaquant et l'ancien mot de passe. Qu'ils regardent tout cela ensemble.
C'est ce qu'une enquête de sécurité est censée faire. Au lieu de quoi, la procédure de Microsoft semble demander si je peux remplir assez de cases prédéterminées avec exactement les informations que son système automatisé attend. Ce n'est pas la même chose.
La vraie sécurité consiste à évaluer un risque et des preuves. La sécurité performative consiste à suivre la procédure. Aujourd'hui, la récupération de compte chez Microsoft ressemble bien plus à la seconde. Pour le compte de cet enfant, il a apparemment été plus facile à quelqu'un sur Discord de le voler qu'à son parent de le récupérer. Ce n'est pas un modèle de sécurité réussi. C'est un modèle de sécurité qui, une fois compromis, protège l'attaquant.